
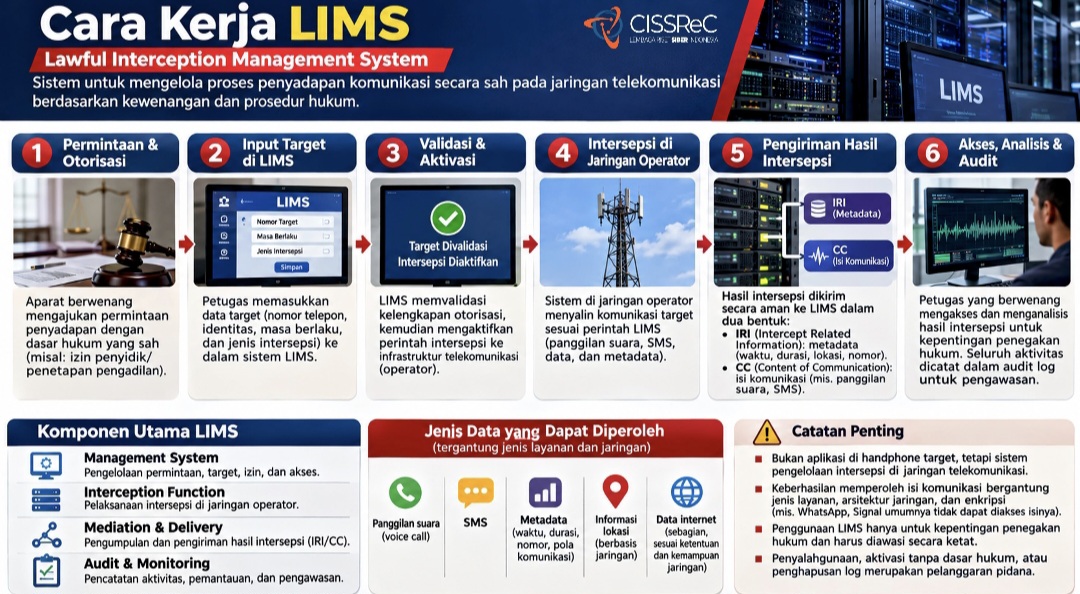

Kemampuan membaca isi komunikasi tetap bergantung pada jenis layanan dan enkripsi yang dipakai. Komunikasi dengan enkripsi end-to-end, kata Pratama, tidak otomatis terbaca hanya karena intersepsi dilakukan di jaringan operator. Oleh karena itu, LIMS berbeda dari Pegasus atau Predator yang bekerja dengan menginfeksi perangkat target.
Dari sisi keamanan siber, menurut Pratama, kasus ini memperlihatkan kelemahan pada kontrol akses, otorisasi, dan pengawasan internal.
Pratama Persadha. Dok. Pribadi
Empat Titik Pemeriksaan
Memasukkan nomor ke dalam LIMS, kata dia, seharusnya tidak bisa dilakukan sembarang pengguna. Ada beberapa titik yang perlu diperiksa penyidik.
Pertama, pengendalian hak akses yang lemah. Jika satu pejabat bisa memasukkan target, menyetujui permintaan, menjalankan penyadapan, sekaligus mengelola hasilnya, risiko penyalahgunaan kewenangan terbuka lebar. Fungsi-fungsi itu seharusnya dipisah.
Kedua, verifikasi berlapis tidak berjalan. Setiap target wajib punya dasar hukum, dokumen permohonan, identitas perkara, dan persetujuan pejabat berwenang. Ketika proses ini hanya mengandalkan instruksi internal, sistem rentan disalahgunakan orang yang punya jabatan dan akses.
Ketiga, audit trail lemah. Penambahan nomor, perubahan konfigurasi, pengaktifan penyadapan, pengambilan hasil, sampai penghapusan data harus tercatat otomatis dan tidak bisa diubah operator.
Keempat, tidak ada pengawasan independen berkala. Aktivitas penyadapan sepanjang 2025 hingga 2026 semestinya memunculkan anomali jika pengawasan berjalan.