
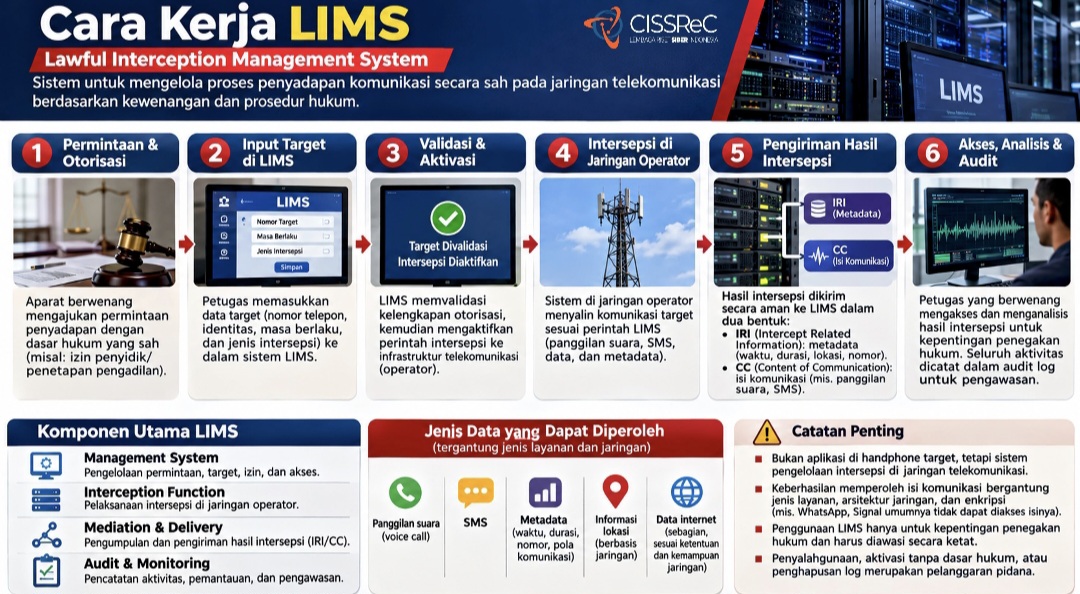

Keempat, audit berkala dan audit mendadak oleh unit yang independen dari pengelola operasional LIMS.
Kelima, deteksi anomali otomatis. Nomor tanpa dokumen pendukung, persetujuan tidak lengkap, aktivitas di luar periode kewenangan, atau penghapusan data di luar prosedur harus memicu peringatan dan menghentikan proses sampai terverifikasi.
Keenam, pengawasan eksternal yang efektif dengan tetap menjaga kerahasiaan operasi penegakan hukum.
Pada kasus ini, kata Pratama, belum ada informasi teknis terbuka yang cukup untuk memastikan perangkat dan metode intersepsi yang dipakai.
Ditegaskan pula bahwa penyadapan dilakukan dengan spyware (perangkat lunak berbahaya) tertentu adalah lompatan yang tidak berdasar.
“Yang sudah jelas, teknologi yang dirancang mendukung penegakan hukum bisa berubah jadi alat penyalahgunaan kekuasaan ketika pengawasannya lemah,” katanya.
Diingatkan pula bahwa ancaman tidak selalu datang dari peretas luar. Ancaman juga muncul dari dalam organisasi, dari orang yang punya legitimasi dan kewenangan atas sistem. “Inilah yang disebut insider threat (risiko atau ancaman keamanan terhadap suatu organisasi yang berasal dari pihak internal),” ujarnya.
Keamanan LIMS, menurut dia, tidak cukup diukur dari ketahanannya menghadapi serangan luar, tetapi juga dari kemampuannya mencegah penyalahgunaan oleh administrator, operator, dan pejabat tertinggi.
Dikemukakan pula bahwa satu prinsip yang harus dipegang adalah makin besar kewenangan seseorang mengawasi komunikasi masyarakat, makin kuat pengawasan yang harus diberlakukan terhadap orang itu.