

Audit Menyeluruh
Langkah awal yang mendesak adalah audit menyeluruh terhadap seluruh peralatan penyadap yang dimiliki institusi berwenang di Indonesia. Bukan hanya Polri, melainkan institusi lain yang punya kewenangan intersepsi.
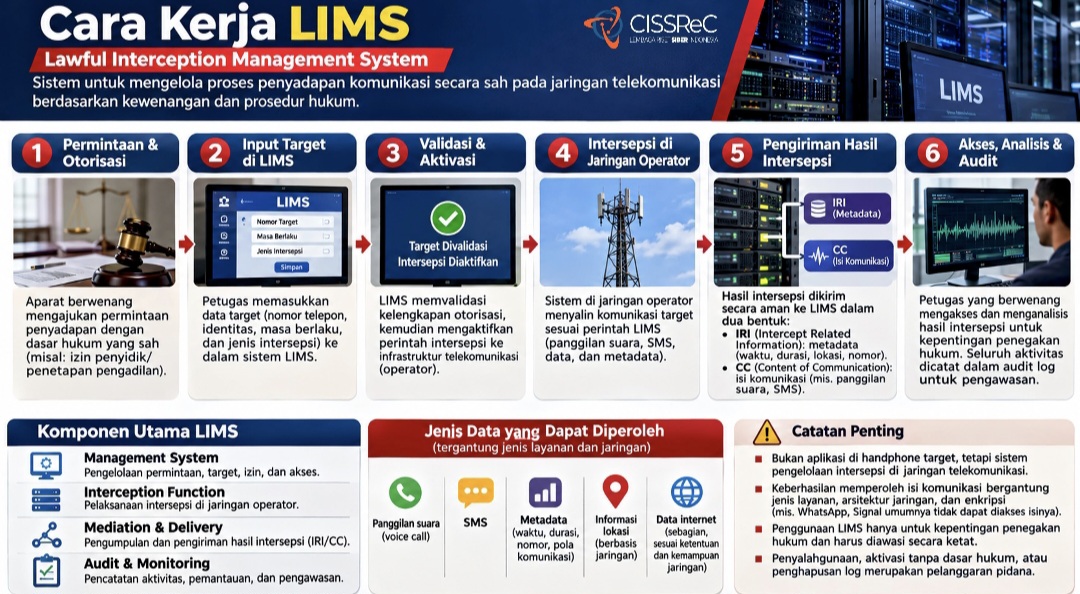
Ditegaskan pula bahwa audit itu harus memetakan jenis perangkat, siapa yang memegang kewenangan operasional, bagaimana target dimasukkan, siapa yang bisa menyetujui, dan apakah semua aktivitas tercatat pada log yang tidak bisa dimodifikasi.
Audit juga harus mencocokkan setiap penyadapan yang pernah berjalan dengan dasar hukum dan berkas perkaranya. Diingatkan pula bahwa pengawasan tidak boleh diserahkan kepada institusi yang menjalankan penyadapan itu sendiri.
Ia mengingatkan bahwa pengamanan LIMS tidak cukup mengandalkan aturan tertulis atau integritas pejabat. Perlu sistem yang menggabungkan kontrol hukum, administratif, teknis, dan audit independen.
Pertama, persetujuan berlapis. Setiap permintaan penyadapan wajib disertai dasar hukum, dokumen perkara, tujuan, identitas target, dan batas waktu. Tidak boleh ada satu orang yang mengajukan, menyetujui, dan melaksanakan sekaligus.
Kedua, prinsip separation of duties dan least privilege (dua prinsip utama dalam manajemen keamanan informasi dan pengendalian internal). Administrator sistem tidak boleh otomatis punya kewenangan menentukan target atau menghapus rekaman operasional.
Ketiga, immutable audit log (catatan aktivitas sistem digital yang dirancang agar tidak dapat diubah, dihapus, atau dimodifikasi setelah data tersebut ditulis) pada server terpisah dengan perlindungan tamper-evident (bukti anti-perusakan).